حمله به زنجیره تأمین کیف پول لجر؛ راهنمای ارزیابی امنیت دستگاه
کیف پول سختافزاری برای دور نگهداشتن کلیدهای خصوصی از محیط عمومی اینترنت طراحی شده است؛ اما امنیت دستگاه فقط به تراشه و نرمافزار آن وابسته نیست. مسیر رسیدن محصول از تولیدکننده به توزیعکننده، فروشنده و خریدار نیز بخشی از زنجیره اعتماد است. اگر دستگاه پس از تولید و پیش از تحویل دستکاری شود، ممکن است بخشی از مزیت امنیتی آن زیر سؤال برود؛ حتی اگر ظاهرش طبیعی باشد.
گزارشهای اکتبر ۲۰۲۶ درباره برداشت دارایی از کیف پولهایی که از فروشندهای در جنوبشرق آسیا تهیه شده بودند، این موضوع را دوباره به بحث روز تبدیل کرد. لجر وجود یک قطعه سختافزاری غیرمجاز را در دستگاه یکی از کاربران آسیبدیده تأیید کرده است؛ اما این موضوع به معنی آلوده بودن همه دستگاههای این برند یا اثبات خطر برای تمام بازارهای جهان نیست. رقمهای اعلامشده درباره خسارت نیز برآورد تحلیلگران مستقلاند، نه آمار نهایی تأییدشده از سوی لجر.
در این راهنما، بهجای بازگویی خبر، توضیح میدهیم حمله به زنجیره تأمین چه معنایی دارد، آزمون Genuine Check چه چیزی را میسنجد، کاربران ایرانی چگونه سطح ریسک را ارزیابی کنند و در صورت وجود ظن جدی، چطور بدون افشای دوباره عبارت بازیابی از داراییهای خود محافظت کنند.
در وبسایت ولت باز میتوانید به مجموعهای از مقالات تخصصی و آموزشهای کاربردی درباره مدیریت داراییهای دیجیتال دسترسی داشته باشید. برای خرید امن و مطمئن کیف پولهای سختافزاری نیز کافیست وارد بخش محصولات کیف پول شوید و مدل مناسب خود را انتخاب کنید.
آنچه در ادامه خواهید خواند:
- گزارش جدید دقیقاً چه چیزی را ثابت میکند؟
- حمله به زنجیره تأمین چگونه عمل میکند؟
- Genuine Check چه چیزی را میسنجد؟
- کاربران ایرانی چگونه ریسک دستگاه را ارزیابی کنند؟
- اقدام درست برای هر وضعیت
- مهاجرت امن به کیف پول جدید؛ گامبهگام
- چرا تغییر پین یا ریستکردن کافی نیست؟
- معیارهای خرید امن
- اشتباههای رایج امنیتی
- سخن پایانی
- سؤالات متداول
گزارش جدید دقیقاً چه چیزی را ثابت میکند؟
بر اساس گزارشهای ۹ و ۱۰ اکتبر ۲۰۲۶، کاربرانی در جنوبشرق آسیا پس از تهیه دستگاه از فروشندهای به نام CryptoBilis متوجه خروج داراییهایشان شدند. لجر اعلام کرد موضوع را بررسی میکند و از فروشنده خواست فروش و ارسال دستگاهها را متوقف کند. سپس شرکت تأیید کرد که در دستگاه یکی از کاربران آسیبدیده، قطعه سختافزاری غیرمجاز پیدا شده است. اطلاعرسانی بعدی لجر در ۱۲ اکتبر نیز بر محدود بودن موارد تأییدشده تا آن زمان و ارتباط آنها با همین فروشنده تأکید داشت؛ آخرین بهروزرسانی حساب رسمی لجر را ببینید. تحقیقات همچنان ادامه دارد.
برآوردها درباره خسارت یکسان نیستند. تحلیل Bitquery حدود ۹۳٫۲ میلیون دلار خروج دارایی از ۳۱۵ کیف پول را در چند شبکه برآورد کرده، درحالیکه گزارشهای اولیه رقمهایی بیش از ۸۶ میلیون دلار را مطرح میکردند. این رقمها محاسبات مستقل مبتنی بر دادههای بلاکچیناند و مبلغ نهایی تأییدشده از سوی لجر نیستند. تفاوت در زمان بررسی، شبکهها و آدرسهای شناساییشده میتواند بر نتیجه اثر بگذارد. جزئیات در گزارش The Block و تحلیل Bitquery آمده است.
سه نکته را نباید با هم اشتباه گرفت: دستکاری سختافزاری در یک دستگاه آسیبدیده تأیید شده؛ انتساب تمام خسارتهای گزارششده به یک قطعه یا روش واحد هنوز نیازمند شواهد بیشتر است؛ و تا این تاریخ، مدرک عمومی معتبری مبنی بر درگیر بودن همه دستگاههای لجر یا تمام دستگاههای موجود در ایران منتشر نشده است. خبر مهم است، اما تعمیم آن به همه کاربران دقیق نیست.
حمله به زنجیره تأمین چگونه عمل میکند؟
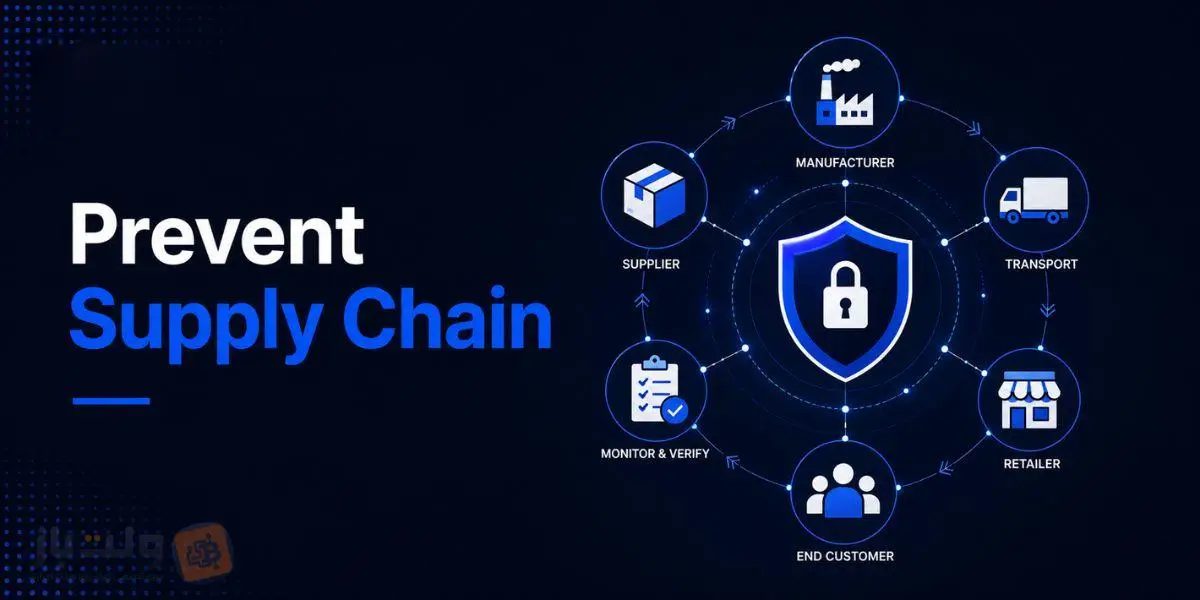
در حمله به زنجیره تأمین، مهاجم بهجای شکستن رمزنگاری بلاکچین یا نفوذ مستقیم به سرورهای سازنده، محصول را در یکی از مراحل تولید، انبارداری، توزیع یا فروش دستکاری میکند. سپس دستگاه به خریدار میرسد و ممکن است از نظر ظاهر و بستهبندی طبیعی به نظر برسد.
در کیف پول سختافزاری، هدف بالقوه میتواند عبارت بازیابی یا اطلاعاتی باشد که هنگام راهاندازی روی نمایشگر نشان داده میشود. اگر قطعه غیرمجاز بتواند این اطلاعات را بخواند یا ثبت کند و آنها را به بیرون بفرستد، مهاجم ممکن است بعداً کیف پول را روی دستگاه دیگری بازیابی کند. درباره پرونده اخیر، گزارشهای فنی از برد اضافی و ارتباط سلولی سخن گفتهاند؛ اما نباید این جزئیات را بدون شواهد بیشتر به تمام دستگاهها تعمیم داد.
برای مثال، تصور کنید کاربر هنگام راهاندازی، عبارت بازیابی تازهای را روی نمایشگر میبیند. اگر دستگاه دستکاریشده آن عبارت را کپی کند، مهاجم ممکن است بدون دانستن پین و بدون در اختیار داشتن دستگاه اصلی به داراییها دسترسی پیدا کند. به همین دلیل، ایمن بودن تراشه و نرمافزار مهم است، اما منبع خرید، سلامت فیزیکی، شیوه نگهداری عبارت بازیابی و تأیید تراکنشها نیز جزئی از امنیت کلی محسوب میشوند.
Genuine Check چه چیزی را میسنجد و چه چیزی را نه؟
در محصولات لجر، Genuine Check از سازوکار رمزنگاری برای بررسی اصالت عنصر امن دستگاه استفاده میکند. این آزمون برای شناسایی دستگاههای تقلبی و اعتبارسنجی تراشه امنیتی مهم است و باید از طریق برنامه رسمی Ledger Wallet انجام شود؛ دانلود نرمافزار از لینک ناشناس، پیام خصوصی یا سایت غیررسمی میتواند یک ریسک جداگانه ایجاد کند.
بااینحال، «اصالت تراشه» با «اثبات دستنخوردن تمام اجزای فیزیکی در کل مسیر توزیع» یکسان نیست. مستند فنی تیم امنیتی Ledger Donjon تصریح میکند که Genuine Check ممکن است تغییرات فیزیکی غیرمجاز، مانند قطعه جاسوسی اضافهشده، را در شرایطی که عنصر امن اصلی همچنان معتبر است تشخیص ندهد. این محدودیت آزمون را بیفایده نمیکند؛ فقط نشان میدهد که یک لایه دفاعی است، نه گواهی قطعی سلامت زنجیره تأمین. توضیح بیشتر در مستند رسمی Ledger Donjon آمده است. برای بررسی گامهای عملی و نشانههای احتمالی اصالت نیز راهنمای بررسی اصل بودن و اورجینال بودن دستگاه لجر در آکادمی ولت باز را ببینید.
پلمب سالم یا ظاهر تمیز جعبه نیز تضمین امنیت نیست؛ بستهبندی قابل تقلید است. در مقابل، هر نقص ظاهری هم بهخودیخود آلودگی را ثابت نمیکند. ارزیابی باید بر اساس مسیر خرید، دستورالعمل رسمی و نشانههای معتبر انجام شود، نه یک آزمون منفرد یا قضاوت از روی ظاهر.
کاربران ایرانی چگونه ریسک دستگاه را ارزیابی کنند؟
پرسش اصلی این نیست که «آیا لجر بهطور کلی امن است؟» بلکه باید مشخص شود دستگاه معین از چه مسیری آمده، نشانهای از دستکاری دارد یا نه و آیا عبارت بازیابی آن ممکن است افشا شده باشد. پرونده فعلی به دستگاههای مرتبط با CryptoBilis در جنوبشرق آسیا مربوط است؛ خرید از تأمینکنندهای آسیایی بهتنهایی مدرکی برای ارتباط با همان پرونده نیست.
فاکتور، تاریخ خرید، نام فروشنده، مدل دستگاه و اطلاعات بستهبندی را نگه دارید. از فروشنده درباره مسیر تأمین سؤال کنید و، در صورت امکان، نام او را با فهرست رسمی نمایندگان مجاز تطبیق دهید. اگر دستگاه دستدوم است، بستهبندی باز بوده، پین یا عبارت بازیابی از قبل در اختیار شما قرار گرفته یا دستگاه بدون درخواست شما ارسال شده است، از آن استفاده نکنید و موضوع را از پشتیبانی رسمی پیگیری کنید.
اگر دستگاه از کانال قابلاعتماد تهیه شده، نشانهای از دستکاری ندارید و پرونده مشخصی آن را مرتبط نکرده است، انتشار خبر بهتنهایی به معنی ضرورت انتقال فوری تمام داراییها نیست. در مقابل، نبود نشانه ظاهری یا موفقیت Genuine Check هم در شرایط مشکوک، تضمین مطلق سلامت فیزیکی بهشمار نمیرود. تصمیم باید متناسب با شواهد باشد؛ نه وحشتزده عمل کنید و نه هشدار معتبر را نادیده بگیرید.
اقدام درست برای هر وضعیت چیست؟
اگر دستگاه هنوز راهاندازی نشده است
اگر دستگاه به فروشنده یا محموله مشخصاً مورد هشدار مربوط است، یا نشانه جدی دستکاری دارد، آن را راهاندازی نکنید و عبارت بازیابی قبلی خود را در آن وارد نکنید. اگر کلمات ازپیشنوشتهشده یا پین آماده همراه دستگاه است، از آن استفاده نکنید. مدارک خرید و تصاویر بستهبندی را نگه دارید و از پشتیبانی رسمی راهنمایی بگیرید.
اگر دستگاه راهاندازی شده و دارایی دارید
اگر شواهد قابلاتکا از دستکاری یا افشای عبارت بازیابی دارید، دستنخورده بودن موجودی فعلی را نشانه امنیت ندانید؛ دسترسی مهاجم میتواند پنهان بماند. راهکار اصلی، ساخت کیف پول جدید روی دستگاهی مطمئن و انتقال داراییها به آدرسهای مشتقشده از عبارت تازه است. بازیابی همان عبارت قدیمی روی دستگاه دیگر، احتمال دسترسی فردی را که آن عبارت را دارد از بین نمیبرد.
اگر برداشت مشکوک یا سرقت رخ داده است
شناسه تراکنش، آدرسها، زمان برداشت، شبکه و سوابق خرید را ثبت کنید و موضوع را به پشتیبانی رسمی و صرافیهای درگیر گزارش دهید. از افرادی که در ازای عبارت بازیابی یا هزینه اولیه وعده بازیابی قطعی دارایی میدهند دوری کنید؛ تراکنشهای بلاکچین معمولاً برگشتپذیر نیستند و بازگشت دارایی تضمینشدنی نیست.
مهاجرت امن به کیف پول جدید؛ گامبهگام
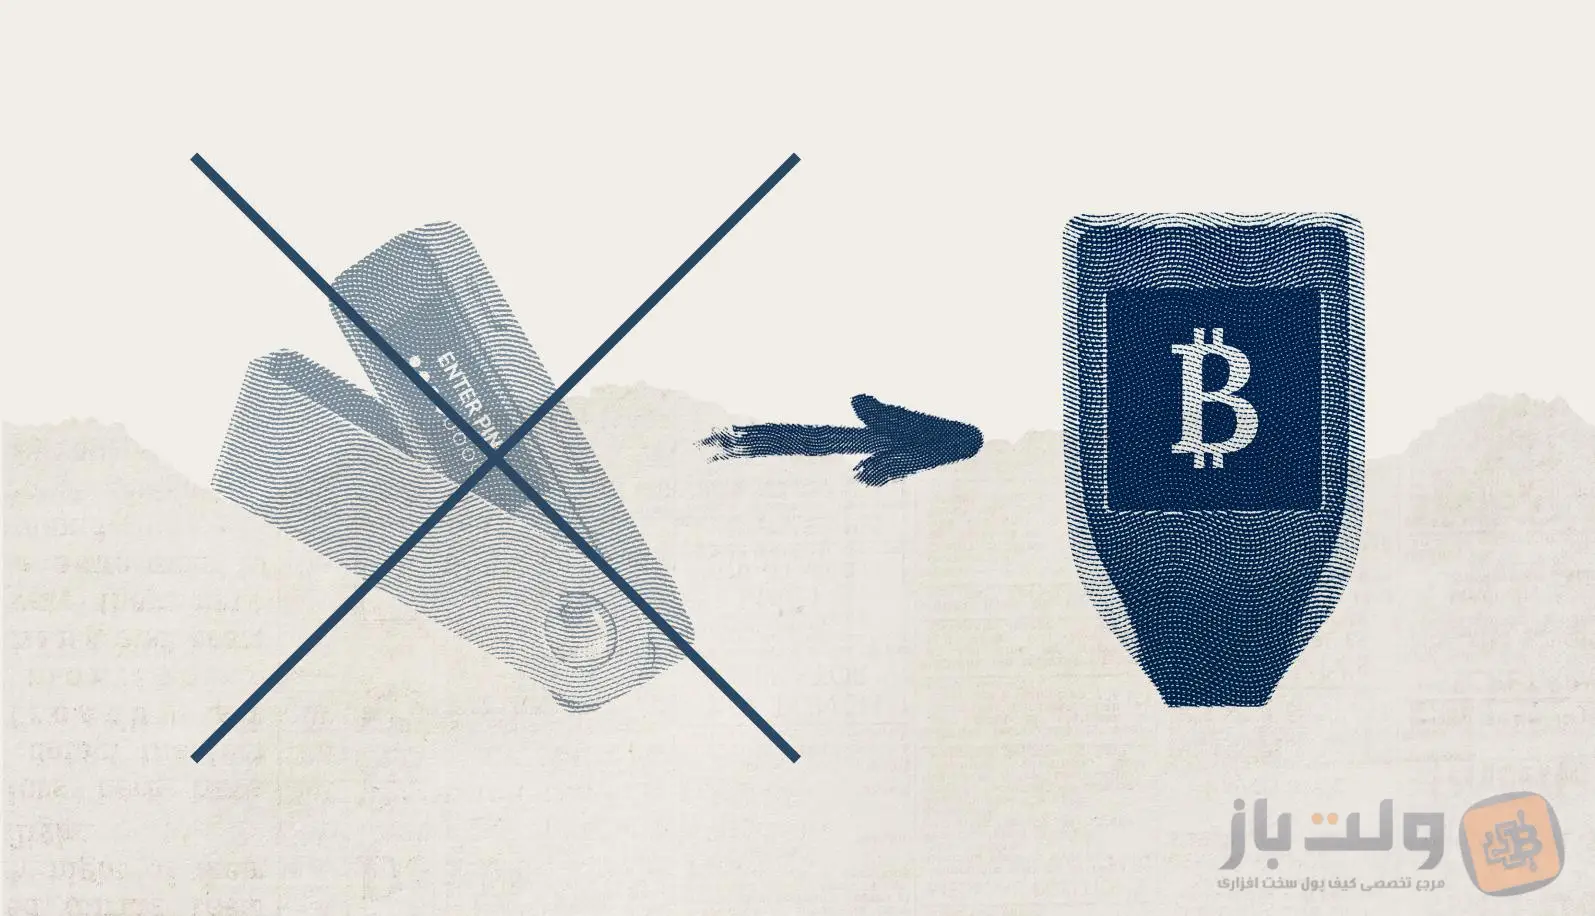
- محیط و دستگاه مطمئن آماده کنید. دستگاه را از سازنده یا فروشنده قابلاعتماد تهیه کنید و برنامه همراه آن را فقط از منبع رسمی دریافت کنید. کیف پول نرمافزاری معتبر روی دستگاه سالم میتواند راهکار موقت باشد، اما برای نگهداری بلندمدت مبالغ بالا ریسک بیشتری دارد.
- کیف پول کاملاً جدید بسازید. عبارت تازه باید روی دستگاه مطمئن تولید شود. عبارت قبلی را روی دستگاه جدید بازیابی نکنید، زیرا داراییها همچنان به همان راز قبلی وابسته میمانند.
- عبارت جدید را آفلاین ثبت کنید. کلمات را با ترتیب و املای درست روی پشتیبان فیزیکی نگه دارید؛ آنها را در عکس، ایمیل، فضای ابری، پیامرسان یا فایل دیجیتال ذخیره نکنید.
- تمام حسابها و شبکهها را فهرست کنید. توکنها، داراییهای چندشبکهای، حسابهای دیگر و داراییهای استیکشده را بررسی کنید. انتقال یک دارایی یا یک شبکه بهتنهایی کافی نیست اگر دارایی دیگری به همان عبارت قبلی وابسته باشد.
- آدرس مقصد را روی نمایشگر بررسی کنید. آدرس نمایشدادهشده در نرمافزار را با آدرس تأییدشده روی دستگاه مطمئن تطبیق دهید و شبکه و نوع دارایی را کنترل کنید.
- انتقال را کامل و نتیجه را بررسی کنید. در شرایط عادی، تراکنش آزمایشی کوچک میتواند خطا را آشکار کند؛ اما اگر خطر فوری وجود دارد، تأخیر و کارمزد آن را نیز بسنجید. پس از انتقال، تراکنشها را در کاوشگر همان شبکه ببینید و حسابهای باقیمانده را دوباره بررسی کنید.
- دستگاه قدیمی را زود ریست نکنید. ابتدا مطمئن شوید تمام داراییهای قابلانتقال جابهجا شدهاند. پس از پایان، دستگاه مشکوک را برای استفاده مجدد به کار نگیرید و مدارک مرتبط را حفظ کنید.
چرا تغییر پین یا ریستکردن کافی نیست؟
پین از دسترسی فیزیکی به دستگاه محافظت میکند؛ اما عبارت بازیابی اجازه میدهد کیف پول روی دستگاه دیگری بازسازی شود. اگر مهاجم عبارت را داشته باشد، تغییر پین، حذف برنامهها، بهروزرسانی نرمافزار یا ریستکردن دستگاه آن عبارت را باطل نمیکند.
بهروزرسانی فقط زمانی مشکل را برطرف میکند که سازنده راهکاری مشخص برای همان ایراد اعلام کرده باشد. نباید فرض کرد بهروزرسانی عمومی قطعه فیزیکی غیرمجاز را حذف میکند یا عبارت افشاشده را دوباره امن میسازد. در صورت احتمال افشا، راهحل اصلی انتقال داراییها به کیف پولی تازه با عبارت بازیابی جدید است. برای شناخت بهتر پیامدهای افشای این عبارت، راهنمای آسیبپذیری عبارت بازیابی کیف پول را نیز مطالعه کنید.
برای خرید بعدی چه معیارهایی را بررسی کنیم؟
خرید امن با بررسی فروشنده شروع میشود، نه ظاهر جعبه. محصول را تا حد امکان از وبسایت سازنده یا فروشندهای بخرید که نامش در فهرست نمایندگان مجاز قابل بررسی است. در مورد کالای دستدوم، تخفیف غیرعادی یا فروشندهای که مسیر تأمین را توضیح نمیدهد، احتیاط بیشتری لازم است.
پس از دریافت، وضعیت بستهبندی و دستگاه را بررسی و Genuine Check را با برنامه رسمی اجرا کنید. عبارت بازیابی نباید از قبل روی کارت نوشته شده باشد. پیش از انتقال مبلغ بالا، نحوه دریافت و ارسال، بررسی آدرس روی نمایشگر و نگهداری امن پشتیبان را تمرین کنید.
در بلندمدت نیز رفتار کاربر بخشی از امنیت است: عبارت بازیابی باید آفلاین بماند، کسی نباید به آن دسترسی داشته باشد، و آدرس و مبلغ هر تراکنش باید روی صفحه خود دستگاه کنترل شود. یک دستگاه معتبر زمانی بیشترین ارزش را دارد که با فرایند درست استفاده شود.
اشتباههایی که ممکن است ریسک را بیشتر کنند
- واردکردن عبارت بازیابی در سایت یا برنامه: برای بررسی اصالت، رفع خطا یا دریافت پشتیبانی، عبارت کامل را آنلاین وارد نکنید.
- استفاده دوباره از عبارت مشکوک: بازیابی آن روی دستگاه جدید، خطر افشای قبلی را برطرف نمیکند.
- اعتماد مطلق به آزمون یا بستهبندی: هر دو مهماند، اما بهتنهایی تاریخچه کامل زنجیره تأمین را اثبات نمیکنند.
- بازکردن دستگاه بدون مهارت: قطعات داخلی نیازمند شناخت فنیاند و نبود نشانه قابلمشاهده هم سلامت قطعی را ثابت نمیکند.
- پاسخ به پشتیبانی جعلی: پس از خبرهای امنیتی، پیامهای اضطراری و وعده بازیابی دارایی افزایش مییابند. ارتباط با پشتیبانی را خودتان از وبسایت رسمی آغاز کنید. درباره الگوهای این نوع کلاهبرداری، مقاله روشهای جدید سرقت عبارت بازیابی و راههای مقابله با آنها نیز مفید است.
سخن پایانی
پرونده مرتبط با CryptoBilis یادآوری میکند امنیت کیف پول سختافزاری به تراشه و کد محدود نیست؛ مسیر تأمین، سلامت فیزیکی و نحوه راهاندازی نیز اهمیت دارند. بااینحال، تأیید وجود قطعه غیرمجاز در یک دستگاه را نباید به همه محصولات لجر یا تمام دستگاههای بازار ایران تعمیم داد. تا ۱۲ اکتبر ۲۰۲۶، گزارشها از ادامه بررسی و ارتباط موارد تأییدشده با فروشندهای مشخص حکایت دارند و رقم خسارت همچنان برآورد تحلیلگران مستقل است.
اگر دستگاه شما به پرونده مربوط است یا شواهد جدی از دستکاری و افشای عبارت بازیابی دارید، استفاده از آن را متوقف کنید و انتقال داراییها به کیف پولی تازه با عبارت جدید را در اولویت بگذارید. اگر چنین شواهدی ندارید، مسیر خرید و اصالت نرمافزار را بررسی کنید و اصول پایه امنیت را رعایت کنید؛ نه بیتفاوت بمانید و نه بر اساس شایعه تصمیم بگیرید. برای تکمیل دانش امنیتی، راهنماهای آکادمی WalletBaz درباره اصالت لجر و محافظت از عبارت بازیابی را بخوانید.
سؤالات متداول
۱. آیا همه کیف پولهای لجر هک شدهاند؟
خیر. گزارشهای فعلی چنین چیزی را ثابت نمیکنند. موارد تأییدشده تا ۱۲ اکتبر ۲۰۲۶ به دستگاههای مرتبط با CryptoBilis در جنوبشرق آسیا مربوطاند و بررسی هنوز ادامه دارد.
۲. آیا خرید لجر از بازار ایران به معنی خطرناک بودن آن است؟
خیر. محل خرید بهتنهایی اثبات دستکاری نیست. هویت فروشنده، مسیر تأمین، وضعیت دستگاه و هرگونه ارتباط مستند با پرونده را بررسی کنید.
۳. اگر Genuine Check موفق شود، دستگاه کاملاً امن است؟
این آزمون اصالت عنصر امن را بررسی میکند، اما لزوماً همه تغییرات فیزیکی افزودهشده در مسیر توزیع را تشخیص نمیدهد. منبع خرید همچنان اهمیت دارد.
۴. اگر دستگاه هنوز استفاده نشده باشد چه کنم؟
اگر دستگاه به فروشنده مورد هشدار مربوط است یا نشانه جدی دستکاری دارد، آن را راهاندازی نکنید و عبارت قبلی را نیز در آن وارد نکنید؛ از پشتیبانی رسمی راهنمایی بگیرید.
۵. آیا باید عبارت بازیابی قبلی را روی لجر جدید وارد کنم؟
اگر احتمال افشای عبارت قبلی وجود دارد، خیر. یک کیف پول کاملاً تازه با عبارت جدید بسازید و داراییها را به آدرسهای جدید منتقل کنید.
۶. آیا تغییر پین یا ریستکردن دستگاه مهاجم را متوقف میکند؟
اگر مهاجم عبارت بازیابی را داشته باشد، خیر. پین فقط دسترسی به دستگاه را محدود میکند؛ عبارت بازیابی میتواند کیف پول را جای دیگری بازسازی کند.
۷. آیا باید دستگاه مشکوک را باز کنم؟
برای بیشتر کاربران توصیه نمیشود. تشخیص قطعات نیازمند شناخت فنی مدل است و نبود قطعه مشکوک در نگاه اول نیز سلامت دستگاه را ثابت نمیکند.
۸. برای انتقال دارایی باید حتماً برند دیگری بخرم؟
اصل مهم، دستگاه مطمئن و عبارت کاملاً جدید است؛ صرف تغییر برند تضمین امنیت نیست. انتخاب را بر اساس منبع تأمین قابلاعتماد انجام دهید.
۹. اگر دارایی سرقت شده باشد، قابل بازگشت است؟
تراکنشهای بلاکچین معمولاً برگشتپذیر نیستند و بازگشت دارایی تضمین ندارد. شناسه تراکنش و اسناد خرید را نگه دارید و موضوع را گزارش کنید.
۱۰. آیا پشتیبانی لجر برای بررسی مشکل به عبارت بازیابی نیاز دارد؟
خیر. عبارت کامل را به هیچ فرد یا وبسایتی ندهید. پشتیبانی را خودتان از وبسایت رسمی آغاز کنید و با اطلاعات دستگاه و تراکنش مشکل را توضیح دهید.