5 روش جدید سرقت عبارت بازیابی یا Seed Phrase و راههای مقابله با آنها
در دنیای ارزهای دیجیتال، ممکن است تصور کنید برای محافظت از داراییهایتان فقط به یک رمز عبور قوی، احراز هویت دومرحلهای یا یک کیف پول معتبر نیاز دارید؛ اما در کیف پولهای غیرامانی، یک مجموعه کلمه میتواند از همه این موارد مهمتر باشد: Seed Phrase یا عبارت بازیابی. هر فردی که به عبارت بازیابی یک کیف پول دسترسی پیدا کند، در بسیاری از ساختارهای رایج کیف پول میتواند آن را روی دستگاه دیگری بازیابی کرده و کنترل داراییهای موجود در حسابهای مشتقشده را به دست بگیرد.
مشکل اینجاست که کلاهبرداران همیشه مستقیماً نمیپرسند: «Seed Phrase خود را برای من بفرستید.» روشهای جدیدتر، بیشتر بر فریب، جعل هویت، ایجاد اضطراب، لینکهای جعلی، ایردراپهای آلوده و استفاده از هوش مصنوعی تکیه دارند.
در این مقاله، پنج روش مهم و روبهرشد سرقت عبارت بازیابی را بررسی میکنیم و توضیح میدهیم کلاهبردار چگونه قربانی را هدف قرار میدهد، چه نشانههایی باید شما را مشکوک کند و در هر مرحله چه کاری باید انجام دهید.
در مسیر حفظ امنیت داراییهای دیجیتال، انتخاب ابزار مناسب اهمیت زیادی دارد. برای راهنمایی دقیقتر و دسترسی به آموزشهای جامع، پیشنهاد میکنیم سری به صفحه اصلی ولت باز بزنید. همچنین میتوانید از بخش محصولات ما دیدن کرده و کیف پول سخت افزاری دلخواه خود را با خیال راحت تهیه کنید.
آنچه در ادامه خواهید خواند:
-
- پشتیبانی جعلی و مهندسی اجتماعی برای سرقت عبارت بازیابی
- سایتها و اپلیکیشنهای جعلی کیف پول
- ایردراپهای جعلی و تراکنشهای بهظاهر رایگان
- جعل هویت پیشرفته و کلاهبرداریهای مبتنی بر هوش مصنوعی
- بازیابی جعلی دارایی و کلاهبرداری پس از سرقت
- چگونه بفهمیم Seed Phrase ما در خطر افتاده است؟
- اگر Seed Phrase را در اختیار کلاهبردار گذاشتیم چه کنیم؟
- چگونه از Seed Phrase در برابر این حملات محافظت کنیم؟
- اشتباهات رایج کاربران در حفاظت از عبارت بازیابی
- سخن پایانی
- سؤالات متداول
پشتیبانی جعلی و مهندسی اجتماعی برای سرقت Seed Phrase
یکی از خطرناکترین روشهای سرقت عبارت بازیابی یا Seed Phrase این است که مهاجم اصلاً نیازی به هک کردن کیف پول، شکستن رمزنگاری یا نفوذ مستقیم به دستگاه کاربر ندارد. در این روش، هدف اصلی مهاجم خودِ کاربر است. کلاهبردار تلاش میکند با ایجاد اعتماد، ترس یا احساس فوریت، قربانی را متقاعد کند که اطلاعاتی را در اختیار او قرار دهد که در حالت عادی هرگز نباید افشا شوند.
این روش معمولاً با یک مشکل واقعی شروع میشود. برای مثال، کاربر در تلگرام، ایکس، ردیت، دیسکورد یا بخش نظرات یک وبسایت درباره مشکل انتقال دارایی، نمایش ندادن موجودی، خطای اتصال کیف پول، گیرکردن تراکنش یا مشکل بازیابی سؤال میکند. مهاجم میتواند همین پیام عمومی را مشاهده کرده و با استفاده از یک حساب جعلی که نام، تصویر پروفایل و حتی لحن آن شبیه پشتیبانی رسمی است، با کاربر تماس بگیرد.
در مرحله بعد، مهاجم معمولاً یک راهحل فوری پیشنهاد میکند. ممکن است بگوید برای بررسی مشکل باید کیف پول «Verify» شود، مالکیت آن تأیید شود یا Seed Phrase برای «همگامسازی» وارد شود. گاهی نیز لینک یک وبسایت جعلی یا فرم پشتیبانی برای قربانی ارسال میشود. این صفحه ممکن است از نظر ظاهری کاملاً حرفهای باشد و حتی از لوگو، رنگبندی و نام تجاری واقعی پروژه استفاده کند.
نکته بسیار مهم این است که Seed Phrase یک اطلاعات پشتیبانی یا احراز هویت معمولی نیست. این عبارت در واقع امکان بازیابی کنترل کیف پول را فراهم میکند. هر فردی که به Seed Phrase دسترسی داشته باشد، بسته به ساختار کیف پول و داراییهای موجود، میتواند آن را روی دستگاه دیگری بازیابی کند و به داراییها دسترسی پیدا کند.
حتی اگر فرد مقابل ادعا کند کارمند شرکت، متخصص امنیت، فروشنده کیف پول یا پشتیبانی رسمی است، نباید Seed Phrase را در اختیار او قرار دهید. پشتیبانی واقعی نباید برای بررسی موجودی یا رفع یک خطای معمول، عبارت بازیابی کامل شما را درخواست کند.
نشانه هشدار مهم: اگر فردی برای کمک به شما از شما عبارت بازیابی، کلید خصوصی یا اطلاعات محرمانه بازیابی درخواست کرد، مکالمه را متوقف کنید و هویت او را از طریق کانال رسمی و مستقل بررسی کنید.
سایتها و اپلیکیشنهای جعلی کیف پول
یکی دیگر از روشهای رایج سرقت عبارت بازیابی، ساخت وبسایت یا اپلیکیشن جعلی کیف پول است. در این حملات، مهاجم تلاش میکند محیطی بسازد که کاربر تصور کند وارد وبسایت یا نرمافزار واقعی کیف پول شده است.
صفحه جعلی ممکن است از نظر ظاهری بسیار شبیه نسخه اصلی باشد؛ از لوگوی واقعی گرفته تا رنگبندی، فونت، تصاویر محصول و حتی متنهای رسمی. گاهی تفاوت تنها در یک حرف از نام دامنه یا پسوند آدرس اینترنتی است. همین موضوع باعث میشود تشخیص سایت جعلی برای کاربری که با جزئیات فنی آشنا نیست، دشوار باشد.
مهاجم میتواند کاربر را از مسیرهای مختلف به این صفحات هدایت کند. تبلیغات جعلی در موتورهای جستوجو، پستهای شبکههای اجتماعی، کانالهای تلگرامی، ایمیلهای فیشینگ و پیامهای خصوصی از جمله مسیرهایی هستند که ممکن است برای این کار استفاده شوند.
پس از ورود به سایت، ممکن است صفحهای با عنوانهایی مانند Restore Wallet، Sync Wallet، Verify Wallet، Security Upgrade یا «بازیابی کیف پول» نمایش داده شود. سپس از کاربر خواسته میشود عبارت بازیابی خود را وارد کند.
مشکل اصلی اینجاست که کاربر ممکن است تصور کند در حال بازیابی کیف پول خودش است، در حالی که در واقع Seed Phrase را مستقیماً در اختیار مهاجم قرار میدهد. به محض افشای عبارت، دیگر نمیتوان با تغییر رمز عبور سایت یا خروج از حساب، مشکل را برطرف کرد؛ زیرا کنترل کیف پول به Seed Phrase وابسته است.
برای کاهش این خطر، نرمافزار کیف پول را فقط از منبع رسمی پروژه دریافت کنید. آدرس وبسایت را بهصورت دستی بررسی کنید و فقط به نتیجه جستوجو اعتماد نکنید. همچنین قبل از نصب اپلیکیشن، نام توسعهدهنده، تعداد دانلودها، اطلاعات انتشار و کانال رسمی معرفیشده توسط پروژه را بررسی کنید.
برای کاربران کیف پول سختافزاری نیز همین اصل اهمیت دارد. هیچگاه برای اتصال کیف پول سختافزاری خود به یک وبسایت ناشناس، Seed Phrase را در آن سایت وارد نکنید.
ایردراپهای جعلی و تراکنشهای بهظاهر رایگان
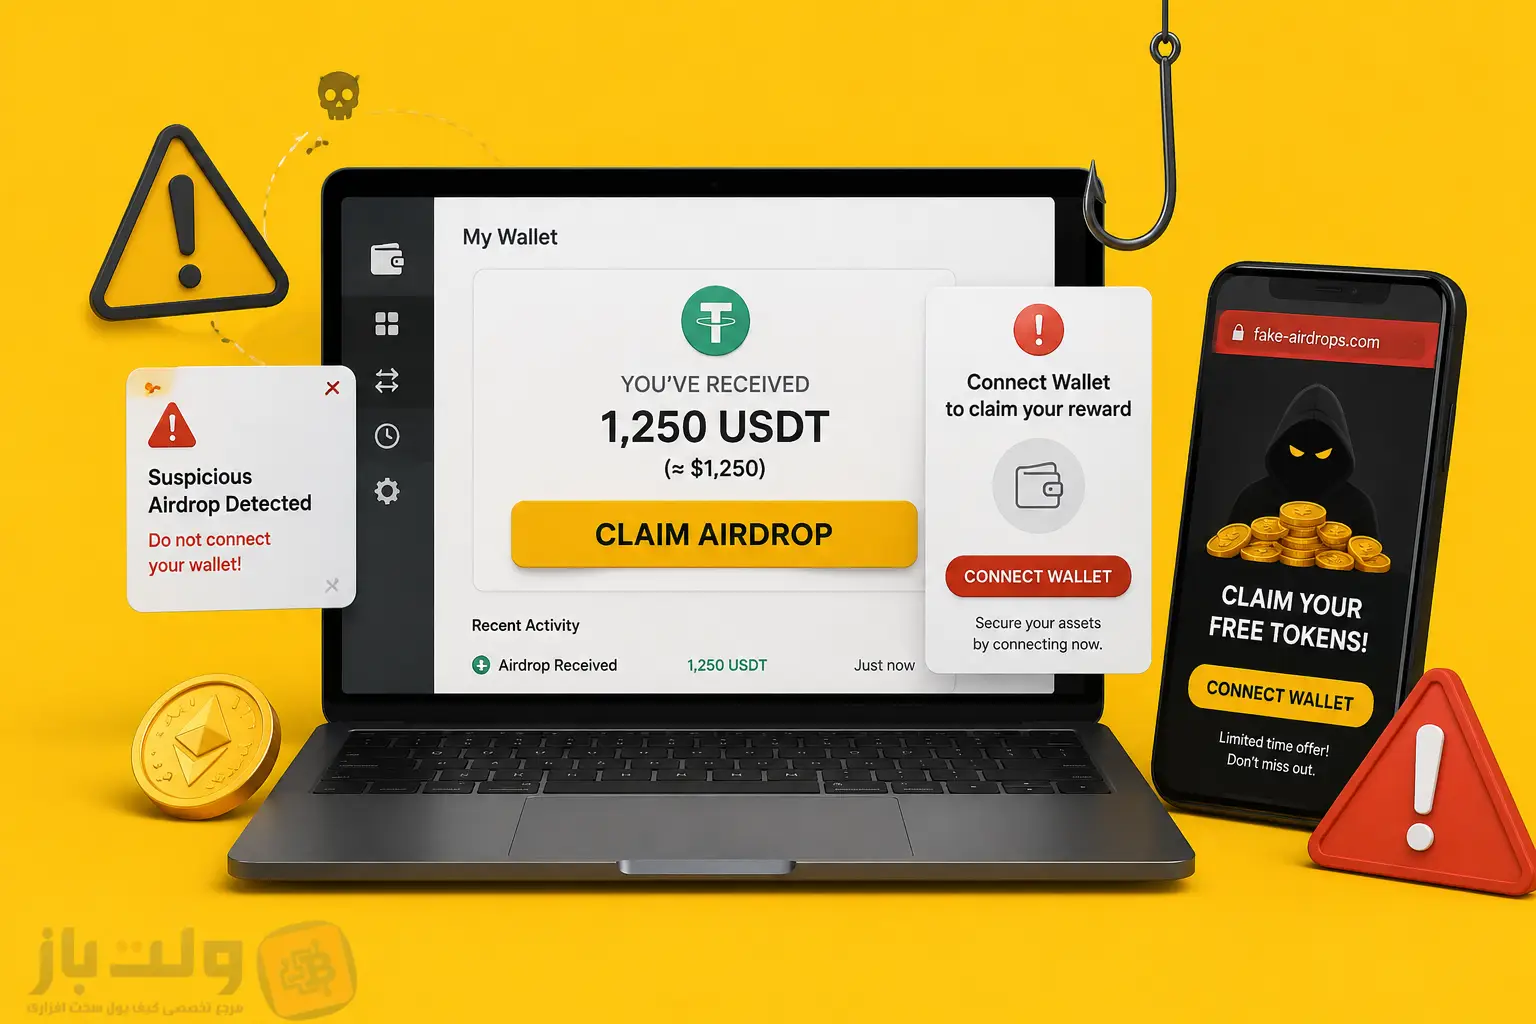
وعده دریافت دارایی رایگان یکی از مؤثرترین ابزارهای فریب در بازار ارزهای دیجیتال است. کلاهبرداران میدانند که بسیاری از کاربران با دیدن یک توکن رایگان، NFT ناشناس یا فرصت شرکت در یک ایردراپ وسوسه میشوند و ممکن است بدون بررسی دقیق روی لینک مربوط به آن کلیک کنند.
گاهی یک توکن ناشناس بهصورت خودکار در کیف پول کاربر ظاهر میشود و در رابط کیف پول ارزش بسیار بالایی برای آن نمایش داده میشود. برای مثال، کاربر ممکن است تصور کند توکنی به ارزش چند هزار دلار دریافت کرده است. سپس برای «Claim»، «Sell»، «Swap»، «Unlock» یا «Verify» کردن آن، لینکی در اختیار او قرار میگیرد.
این لینک ممکن است به یک وبسایت فیشینگ منتهی شود. در برخی موارد، سایت از کاربر میخواهد کیف پول خود را متصل کند و در مرحله بعد تراکنشی را تأیید کند. در موارد دیگر، ممکن است از کاربر Seed Phrase یا کلید خصوصی درخواست شود.
نکته مهم این است که هر دارایی ناشناختهای که وارد کیف پول شما میشود، الزاماً جایزه نیست. مشاهده یک توکن در کیف پول به این معنی نیست که پروژه مربوط به آن معتبر است یا کاربر واقعاً برنده یک ایردراپ شده است.
حتی اگر سایت ادعا کند فرصت فقط برای چند دقیقه فعال است، این موضوع نباید باعث تصمیمگیری عجولانه شود. ایجاد حس فوریت یکی از تکنیکهای شناختهشده مهندسی اجتماعی است.
بهتر است قبل از هر اقدامی، پروژه را از طریق کانالهای رسمی بررسی کنید. اگر اطلاعات رسمی و قابلاعتمادی درباره ایردراپ وجود ندارد، با آن تعامل نکنید. در بسیاری از موارد، نادیده گرفتن یک توکن ناشناس بسیار امنتر از تلاش برای نقد کردن آن است.
جعل هویت پیشرفته و کلاهبرداریهای مبتنی بر هوش مصنوعی
جعل هویت در حوزه ارزهای دیجیتال پدیده جدیدی نیست؛ اما ابزارهای جدید، بهخصوص فناوریهای مبتنی بر هوش مصنوعی، امکان تولید محتوای بسیار متقاعدکنندهتری را برای مهاجمان فراهم کردهاند.
یک کلاهبردار میتواند از نام یک شرکت، صرافی، توسعهدهنده، اینفلوئنسر یا متخصص شناختهشده استفاده کند و یک حساب کاربری مشابه ایجاد کند. در نسخههای پیشرفتهتر، ممکن است از تصاویر جعلی، ویدئوهای دستکاریشده یا حتی صدای مصنوعی برای ایجاد اعتماد استفاده شود.
فرض کنید فردی با شما تماس میگیرد و ادعا میکند از تیم امنیت یک کیف پول است. او به شما اطلاع میدهد که یک تراکنش مشکوک روی کیف پولتان شناسایی شده و برای جلوگیری از سرقت باید سریعاً کیف پول را «تأیید» کنید. سپس یک لینک برای شما ارسال میکند و از شما میخواهد Seed Phrase را وارد کنید.
این سناریو دقیقاً روی نقطه ضعف روانی کاربر تمرکز دارد: ترس از دست دادن دارایی.
در چنین شرایطی حتی داشتن تیک تأیید، تصویر حرفهای، صدای آشنا یا تماس تصویری نیز بهتنهایی اثباتکننده هویت فرد نیست. هویت باید از طریق یک مسیر مستقل بررسی شود؛ برای مثال، میتوان وبسایت رسمی پروژه را بهصورت دستی باز کرد و اطلاعات تماس را از همان منبع بررسی کرد.
یک قانون ساده اما بسیار مهم وجود دارد:
هرچه پیام اضطراریتر است، شما باید آهستهتر و دقیقتر تصمیم بگیرید.
پشتیبانی واقعی نباید شما را مجبور کند که در چند دقیقه تصمیم بگیرید یا برای جلوگیری از «مسدود شدن فوری دارایی» اطلاعات محرمانه خود را ارائه کنید.
بازیابی جعلی دارایی و کلاهبرداری پس از سرقت
یکی از خطرناکترین سناریوها زمانی اتفاق میافتد که کاربر قبلاً قربانی یک حمله یا کلاهبرداری شده است. در این مرحله ممکن است تصور کنید بخش اصلی مشکل تمام شده، اما مهاجم دیگری میتواند با سوءاستفاده از شرایط روحی و اضطراب شما، یک کلاهبرداری دوم را اجرا کند.
فرض کنید بخشی از دارایی شما از کیف پولتان خارج شده است. ممکن است در شبکههای اجتماعی درباره این اتفاق مطلبی منتشر کنید و از دیگران برای بازیابی دارایی کمک بخواهید. مدت کوتاهی بعد، افرادی ممکن است با شما تماس بگیرند و خودشان را متخصص امنیت بلاکچین، هکر کلاهسفید، متخصص بازیابی یا حتی نماینده یک شرکت معرفی کنند.
آنها ممکن است ادعا کنند میتوانند تراکنش را برگردانند، آدرس مهاجم را شناسایی کنند یا دارایی سرقتشده را بازیابی کنند. سپس ممکن است درخواست پرداخت هزینه اولیه، کارمزد آزادسازی دارایی یا ارائه اطلاعات حساس کنند.
در بلاکچین، تراکنشهای تأییدشده معمولاً مانند تراکنش بانکی قابل «برگشت زدن» توسط یک پشتیبان یا کارمند نیستند. بنابراین هر وعدهای مبنی بر اینکه یک فرد ناشناس میتواند صرفاً با دسترسی به کیف پول یا سیستم خاصی تراکنش قطعی را معکوس کند، باید با تردید جدی بررسی شود.
مهمتر از همه، عبارت بازیابی را برای بازیابی دارایی سرقتشده در اختیار هیچ فردی قرار ندهید. اگر کسی قبلاً دارایی شما را از طریق یک Seed Phrase به سرقت برده باشد، دادن همان Seed Phrase به فرد دیگری هیچ مشکلی را حل نمیکند و حتی میتواند باعث سرقت باقیمانده دارایی شود.
این نوع کلاهبرداری را گاهی میتوان «کلاهبرداری بازیابی» دانست؛ یعنی قربانی یک بار دارایی خود را از دست داده و سپس برای بازگرداندن آن، دوباره هدف قرار میگیرد.
چگونه بفهمیم عبارت بازیابی ما در خطر افتاده است؟
یکی از دشوارترین جنبههای افشای عبارت بازیابی یا Seed Phrase این است که معمولاً هیچ علامت فنی مشخصی روی خود کیف پول ایجاد نمیکند. اگر فرد دیگری عبارت بازیابی شما را دیده باشد، ممکن است کیف پول کاملاً عادی کار کند و هیچ هشدار یا پیام خطایی نمایش ندهد.
به همین دلیل نباید منتظر بمانید تا تراکنش غیرمجاز انجام شود. اگر Seed Phrase را در یک وبسایت ناشناس وارد کردهاید، آن را برای فردی در شبکههای اجتماعی فرستادهاید، در یک فرم پشتیبانی قرار دادهاید، از آن اسکرینشات گرفتهاید یا در اپلیکیشن ناشناس وارد کردهاید، باید احتمال افشا را جدی بگیرید.
همچنین اگر عبارت بازیابی در معرض دوربین، صفحه نمایش عمومی، سرویسهای ابری یا دستگاهی قرار گرفته که احتمال آلودگی آن وجود دارد، بهتر است ریسک را نادیده نگیرید.
یکی از اشتباهات رایج این است که کاربر میگوید: «تا الان کسی دارایی من را برداشت نکرده، پس عبارت بازیابی من امن است.» این نتیجهگیری درست نیست. ممکن است مهاجم هنوز آدرس کیف پول را بررسی نکرده باشد یا دارایی قابلتوجهی در آن وجود نداشته باشد.
در صورت افشای احتمالی، رویکرد امن این است که Seed Phrase را دیگر قابل اعتماد فرض نکنید و برای انتقال دارایی به یک کیف پول جدید برنامهریزی کنید.
اگر عبارت بازیابی را در اختیار کلاهبردار گذاشتیم چه کنیم؟
اگر عبارت بازیابی را در اختیار یک فرد، وبسایت یا اپلیکیشن مشکوک قرار دادهاید، مهمترین کار این است که زمان را از دست ندهید. منتظر نمانید تا مهاجم اولین تراکنش را انجام دهد و سپس اقدام کنید.
در قدم اول، عبارت بازیابی قبلی را دیگر امن در نظر نگیرید. سپس یک کیف پول کاملاً جدید با Seed Phrase جدید ایجاد کنید. اگر از کیف پول سختافزاری استفاده میکنید، ایجاد کیف پول جدید باید طبق دستورالعمل رسمی همان سازنده انجام شود.
در مرحله بعد، اگر هنوز کنترل داراییها را در اختیار دارید، موجودی باقیمانده را به آدرسهای متعلق به کیف پول جدید منتقل کنید. برای داراییهای دارای ارزش بالا، قبل از انتقال گسترده بهتر است شبکه، آدرس مقصد و کارمزد تراکنش را با دقت بررسی کنید.
اگر با یک dApp یا قرارداد هوشمند مشکوک تعامل داشتهاید، مجوزهای اعطاشده به قراردادها نیز باید بررسی شوند. البته باید توجه داشت که لغو مجوز یک قرارداد هوشمند، Seed Phrase افشاشده را دوباره امن نمیکند. اگر عبارت بازیابی لو رفته باشد، راهحل اصلی ایجاد کیف پول جدید و انتقال دارایی است.
همچنین تمام اطلاعات مربوط به حادثه، از جمله آدرسهای مقصد، هش تراکنشها، زمان وقوع و لینکهای مشکوک را مستندسازی کنید. این اطلاعات میتواند برای بررسی بیشتر حادثه یا گزارش آن مفید باشد.
چگونه از عبارت بازیابی در برابر این حملات محافظت کنیم؟
مهمترین اصل امنیتی در نگهداری داراییهای رمزارزی بسیار ساده است:
عبارت بازیابی را به هیچکس ندهید.
نه پشتیبانی، نه فروشنده، نه دوست، نه توسعهدهنده، نه صرافی و نه شخصی که ادعا میکند متخصص امنیت است، نباید برای انجام یک فرایند معمول از شما عبارت بازیابی کامل بخواهد.
عبارت بازیابی باید تا حد امکان بهصورت آفلاین نگهداری شود. ذخیره کردن آن در تلفن همراه، ایمیل، پیامرسان، فایل Word، عکس گالری یا فضای ابری، سطح حمله را افزایش میدهد. اگر دستگاه شما هک شود یا حساب ابری شما در اختیار فرد دیگری قرار گیرد، اطلاعات حساس نیز ممکن است افشا شود.
برای مبالغ قابلتوجه، استفاده از کیف پول سختافزاری معتبر میتواند ریسک برخی حملات نرمافزاری را کاهش دهد؛ زیرا کلیدهای خصوصی در معماری این دستگاهها برای کاهش مواجهه با محیطهای ناامن طراحی شدهاند. با این حال، نباید تصور کرد که کیف پول سختافزاری شما را در برابر فیشینگ یا مهندسی اجتماعی کاملاً مصون میکند.
اگر خود کاربر Seed Phrase را در یک سایت فیشینگ وارد کند، مشکل دیگر صرفاً مربوط به امنیت نرمافزار یا سختافزار نیست. مهاجم اطلاعات لازم را مستقیماً از کاربر دریافت کرده است.
بنابراین امنیت واقعی از ترکیب ابزار مناسب، نگهداری صحیح عبارت بازیابی ، بررسی دقیق لینکها و رفتار محتاطانه کاربر به دست میآید.
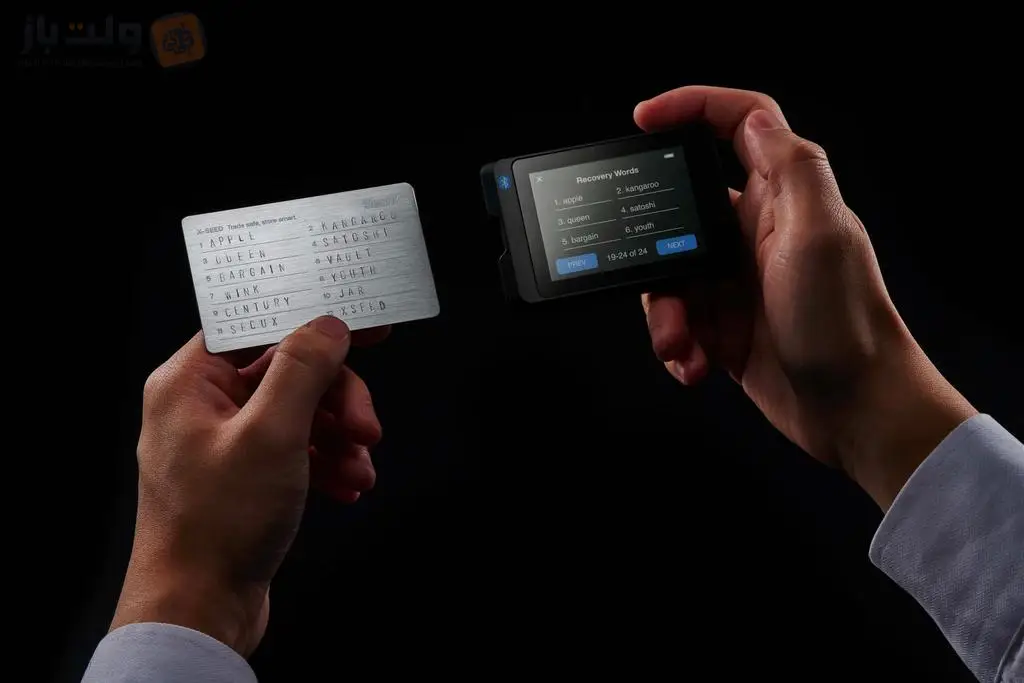
برای محافظت بهتر از عبارت بازیابی ، فقط امنیت دیجیتال اهمیت ندارد؛ نحوه نگهداری فیزیکی عبارت بازیابی نیز بسیار مهم است. نگهداری عبارت بازیابی روی کاغذ ممکن است در برابر آتش، رطوبت و آسیبهای فیزیکی خطرناک باشد. به همین دلیل، برخی کاربران برای نگهداری بلندمدت از بکاپهای فلزی Seed Phrase استفاده میکنند که برای محافظت از عبارت بازیابی در برابر آسیبهای فیزیکی طراحی شدهاند.
اشتباهات رایج کاربران در حفاظت از عبارت بازیابی
بخش قابلتوجهی از مشکلات امنیتی مربوط به Seed Phrase نه به نقص فنی کیف پول، بلکه به اشتباهات ساده کاربران مربوط میشود. همین اشتباهات به ظاهر کوچک میتوانند در نهایت کنترل کامل دارایی را در اختیار مهاجم قرار دهند.
ذخیره عبارت بازیابی در موبایل یا فضای ابری
یکی از رایجترین اشتباهات، عکس گرفتن از عبارت بازیابی و نگهداری آن در گالری تلفن همراه است. بعضی کاربران نیز آن را در Notes، ایمیل، Google Drive، iCloud یا پیامرسانها ذخیره میکنند. این روشها ممکن است راحت باشند، اما برای یک راز امنیتی بسیار حساس، ریسک غیرضروری ایجاد میکنند.
اعتماد به پیامهای پشتیبانی
اگر شخصی با نام پشتیبان برای شما پیام ارسال کرد، این موضوع بهتنهایی اعتبار او را اثبات نمیکند. مهاجم میتواند نام، تصویر و حتی توضیحات حساب کاربری را مشابه حساب رسمی تنظیم کند.
عجله کردن
کلاهبرداران معمولاً به کاربر فرصت فکر کردن نمیدهند. عباراتی مانند «فقط ۱۰ دقیقه فرصت دارید»، «حساب شما در حال مسدود شدن است» یا «اگر الان تأیید نکنید دارایی شما از بین میرود» برای ایجاد اضطراب طراحی شدهاند.
اعتماد به ظاهر حرفهای
ظاهر یک وبسایت هیچگاه تضمینکننده اعتبار آن نیست. ممکن است یک سایت کاملاً حرفهای طراحی شده باشد اما تنها هدف آن سرقت اطلاعات باشد. همیشه دامنه را بررسی کنید و برای ورود به سرویسهای حساس، بهتر است آدرس رسمی را خودتان وارد کنید یا از منبع رسمی پروژه به آن دسترسی پیدا کنید.
تصور اینکه کیف پول سختافزاری بهتنهایی کافی است
کیف پول سختافزاری یک ابزار امنیتی قدرتمند است، اما جایگزین رفتار صحیح کاربر نمیشود. اگر Seed Phrase در اختیار شخص دیگری قرار گیرد، هیچ طراحی سختافزاری نمیتواند این اشتباه انسانی را بهطور کامل جبران کند.
وارد کردن عبارت بازیابی برای «اتصال کیف پول»
یکی دیگر از نشانههای خطر این است که یک سایت برای اتصال کیف پول از شما عبارت بازیابی میخواهد. اتصال یک کیف پول به یک سرویس، با در اختیار گذاشتن عبارت بازیابی کاملاً متفاوت است. در صورت مشاهده چنین درخواستی، باید قبل از هر اقدامی اعتبار سرویس را بررسی کنید.
در نهایت، بهترین رویکرد این است که با عبارت بازیابی مانند کلید اصلی گاوصندوق داراییهای دیجیتال خود رفتار کنید؛ اطلاعاتی که هرگز برای حل یک مشکل معمول، دریافت یک جایزه، احراز هویت یا دریافت پشتیبانی در اختیار دیگران قرار نمیگیرد.
سخن پایانی
امنیت عبارت بازیابی یا Seed Phrase بیشتر از آنکه به پیچیدگی فناوری وابسته باشد، به رفتار درست کاربر وابسته است. کلاهبرداران امروز الزاماً برای سرقت دارایی شما نیازی به شکستن رمزنگاری کیف پول ندارند؛ کافی است شما را متقاعد کنند که یک سایت، پشتیبان، اپلیکیشن، ایردراپ یا حتی یک فرد معتبر هستند. افزایش کلاهبرداریهای جعل هویت و استفاده از ابزارهای هوش مصنوعی نشان میدهد که تشخیص این حملات به مرور دشوارتر خواهد شد.
قاعده طلایی همچنان ساده است: عبارت بازیابی را با هیچکس به اشتراک نگذارید و آن را در هیچ وبسایت یا فرم ناشناسی وارد نکنید. اگر عبارت بازیابی افشا شده باشد، تغییر رمز عبور یا نصب مجدد اپلیکیشن راهحل نیست؛ باید کیف پول جدیدی ایجاد و داراییهای باقیمانده به آن منتقل شود.
برای افزایش سطح امنیت، مطالعه آموزشهای تخصصی WalletBaz درباره کیف پولهای سختافزاری، نگهداری عبارت بازیابی و روشهای ایمن انتقال دارایی میتواند به شما کمک کند. در صورت نگهداری مبالغ قابلتوجه نیز انتخاب یک کیف پول سختافزاری معتبر و تهیه آن از یک فروشنده قابلاعتماد، بخشی مهم از یک استراتژی امنیتی جامع است.
سؤالات متداول
آیا دادن عبارت بازیابی به پشتیبانی کیف پول خطرناک است؟
بله. پشتیبانی معتبر کیف پول نباید برای بررسی حساب یا رفع مشکل از شما Seed Phrase درخواست کند.
آیا Seed Phrase همان Private Key است؟
خیر. Seed Phrase معمولاً مجموعهای از کلمات است که برای ایجاد یا بازیابی ساختار کیف پول استفاده میشود و میتواند حسابها و کلیدهای خصوصی متعددی را تولید کند.
آیا وارد کردن عبارت بازیابی در سایت کیف پول مجاز است؟
فقط در شرایط رسمی و مطمئن بازیابی کیف پول ممکن است لازم باشد. در سایتهای ناشناس یا لینکهایی که افراد برای شما ارسال میکنند هرگز این کار را انجام ندهید.
آیا ایردراپ ناشناس میتواند باعث سرقت دارایی شود؟
بله. ایردراپ جعلی میتواند کاربر را به سایت فیشینگ هدایت کند یا او را به انجام تراکنش یا ارائه اطلاعات حساس ترغیب کند.
اگر Seed Phrase را در سایت جعلی وارد کردم چه کنم؟
عبارت بازیابی را افشاشده در نظر بگیرید، کیف پول جدیدی بسازید و در صورت امکان داراییهای باقیمانده را به آن منتقل کنید.
آیا کیف پول سختافزاری از Seed Phrase محافظت میکند؟
کیف پول سختافزاری میتواند امنیت کلیدهای خصوصی را افزایش دهد، اما اگر Seed Phrase در اختیار مهاجم قرار بگیرد، سختافزار بهتنهایی کافی نیست.
آیا پشتیبانی رسمی ممکن است از طریق تلگرام به من پیام بدهد؟
نباید صرفاً بر اساس پیام خصوصی اعتماد کنید. کانال ارتباطی را از وبسایت رسمی شرکت بررسی کنید.
آیا ذخیره عبارت بازیابی در فضای ابری امن است؟
توصیه نمیشود. Seed Phrase بهتر است به شکل آفلاین نگهداری شود.
آیا تماس تصویری یا صدای یک متخصص میتواند هویت او را ثابت کند؟
خیر. ابزارهای هوش مصنوعی میتوانند برای ساخت صدا و ویدئوی جعلی استفاده شوند.
مهمترین قانون برای محافظت از عبارت بازیابی چیست؟
عبارت بازیابی را به هیچکس ندهید و در هیچ سایت یا فرم ناشناسی وارد نکنید.